Shadow AI, agents fantômes et cybersécurité : le guide 2026 pour les PME
80 % des entreprises du Fortune 500 ont des agents IA actifs… mais seulement 14 % ont une validation sécurité. Shadow AI, AI Act, gouvernance : le guide complet 2026 pour sécuriser vos agents IA en PME.
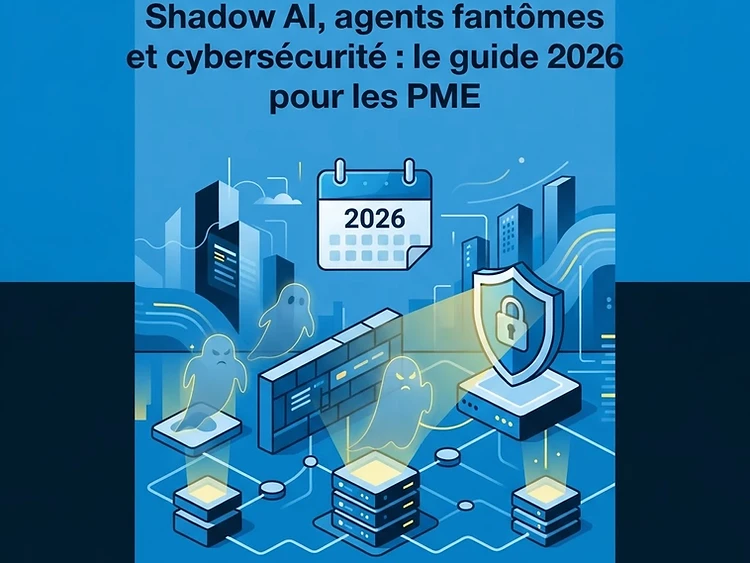
80 % des entreprises du Fortune 500 ont déployé des agents IA en production. Seulement 14 % d'entre eux ont obtenu une validation sécurité. C'est le constat du rapport Mimecast 2026 : la shadow AI est devenue le risque numéro un pour les PME françaises. Entre fuites de données, agents non supervisés et AI Act, comment garder le contrôle sans freiner l'innovation ?
1. Shadow AI : le nouveau visage du Shadow IT
La shadow AI désigne l'utilisation non autorisée d'outils d'intelligence artificielle sans que la direction IT ou la sécurité en ait connaissance. En 2026, ce phénomène a pris une ampleur inédite : selon le Verizon Data Breach Investigations Report 2026, 45 % des utilisateurs sont désormais des utilisateurs réguliers d'IA, contre 15 % l'année précédente. Plus inquiétant, 67 % accèdent à ces outils depuis des comptes personnels sur des équipements professionnels — échappant totalement à la supervision des équipes sécurité.
Le problème ne se limite pas aux chatbots. Les agents IA — programmes capables d'exécuter des tâches complexes de manière autonome — sont déployés directement par les équipes métiers. Akamai rapporte que 17,7 % des employés utilisent au moins une extension IA non autorisée, dont 75 % demandent des permissions critiques. Pour les PME, la shadow AI n'est plus marginale : c'est la nouvelle norme, et sans visibilité, impossible de protéger ses données.
Le constat
"Si nous ne savons pas quels agents tournent, à quelles données ils accèdent et ce qu'ils sont capables de faire, nous n'avons pas de sécurité IA. Nous avons juste beaucoup d'espoir." — Rob Juncker, CPTO Mimecast
2. Pourquoi les PME sont les premières cibles
Si les grands groupes font la une des cyberattaques, ce sont les PME qui paient le plus lourd tribut. Le Verizon DBIR 2026 révèle que 96 % des attaques par ransomware ciblent les petites et moyennes structures. Elles disposent des mêmes données sensibles que les grands groupes mais avec des moyens de protection bien inférieurs.
En 2026, les attaquants utilisent l'IA générative pour automatiser le phishing à grande échelle, créer des deepfakes vocaux et orchestrer des attaques multi-étapes où des agents IA adverses coordonnent reconnaissance, accès et exfiltration. Selon l'ISACA 2026, 63 % des professionnels IT considèrent l'ingénierie sociale pilotée par IA comme la menace principale, devant les ransomwares.
Un simple agent non supervisé connecté à un CRM peut devenir une porte d'entrée pour un attaquant. Le coût additionnel moyen d'une fuite due à la shadow AI ? 670 000 dollars par incident selon l'IBM Cost of a Data Breach Report.
3. Les risques concrets des agents non sécurisés
Un agent IA mal configuré cause des dégâts bien plus importants qu'un employé négligent. Il exécute des décisions en chaîne à vitesse machine, enchaîne des appels API et traverse des environnements. Le rapport Saviynt CISO AI Risk 2026 indique que 75 % des RSSI ont découvert des outils IA non sanctionnés en production.
Parmi les incidents les plus fréquents : l'exfiltration de code source (première catégorie de données uploadées vers des IA externes), la fuite de documentation technique (3,2 % des violations DLP) et les extensions navigateur qui collectent le contexte de navigation. Le scénario le plus redouté ? Le "double agent" : un outil validé par l'entreprise, mais dont la logique a été subvertie par un attaquant.
Ces risques ne sont pas théoriques : 16,31 % des extensions IA contiennent des vulnérabilités CVE connues, contre 10,80 % des extensions classiques selon Akamai. La surface d'attaque s'élargit chaque jour.
4. AI Act : les PME françaises directement concernées
Le 2 août 2026 marque l'entrée en vigueur complète des obligations pour les systèmes d'IA à haut risque (Annexe III). Recrutement, évaluation de crédit, gestion des travailleurs — les PME utilisant l'IA pour ces cas doivent désormais se conformer à un cadre strict incluant évaluation de conformité et documentation technique.
La shadow AI peut faire tomber l'entreprise dans le champ des systèmes à haut risque sans même qu'elle en ait conscience. Les sanctions ? Jusqu'à 3 % du chiffre d'affaires annuel mondial. Comme le souligne MarkTechPost (mai 2026), la shadow AI n'est plus un risque de sécurité : c'est un passif réglementaire actif.
Des solutions existent : le catalogue officiel "Osez l'IA" de la DGE référence des plateformes comme Tchatix qui intègre hébergement souverain OVHcloud France, RGPD-by-design et supervision humaine.
5. Les 5 piliers de la sécurisation des agents IA
1. Cartographier et inventorier : la visibilité est la première étape. Identifiez tous les agents et outils IA actifs dans votre SI, y compris ceux déployés sans validation IT. Sans inventaire, pas de sécurité possible.
2. Moindre privilège : chaque agent doit avoir les droits strictement nécessaires. Traitez ses identifiants comme des accès privilégiés, avec durée limitée et révocation automatique.
3. Surveillance continue : les agents ne dorment jamais. Leur activité (API, fichiers, bases) doit être enregistrée et analysée. Tout écart par rapport à une ligne de base déclenche une alerte.
4. Gouvernance formalisée : une politique d'utilisation acceptable de l'IA doit définir outils autorisés, données acceptables et procédures de validation. Selon l'ISACA, seulement 18 % des entreprises ont une filière de talents en gouvernance IA.
5. Formation : la shadow AI prospère car les équipes cherchent la productivité. Formez-les aux bonnes pratiques et aux outils approuvés. Une équipe formée est la meilleure défense.
"Étendez les principes Zero Trust aux agents IA. Traitez les identifiants des agents comme des demandes d'accès privilégié, avec durées limitées et refus par défaut. Les instructions au niveau du prompt ne suffisent pas."
6. Identités machines : le nouveau champ de bataille
Dans une entreprise équipée d'agents IA, le ratio d'identités non-humaines peut atteindre 20:1, voire 50:1 selon OpenText. Chaque agent a ses propres identifiants, accès API et permissions. Contrairement aux comptes traditionnels, les agents sont dynamiques : ils se créent et disparaissent à vitesse machine.
La solution pragmatique pour les PME ? Centraliser la gestion des agents sur une plateforme unique offrant visibilité et contrôle, plutôt que de laisser chaque équipe déployer ses propres agents isolément. Des solutions adaptées aux PME existent pour connecter, superviser et sécuriser l'ensemble des agents depuis un point de contrôle central.
7. Zero Trust pour les agents IA : le modèle à adopter
Le Zero Trust s'applique naturellement aux agents IA : aucun agent ne doit être considéré fiable par défaut. Chaque interaction doit être authentifiée, autorisée et auditable. Concrètement : cloisonner les accès par agent, limiter les permissions dans le temps, surveiller les comportements anormaux et établir des procédures de révocation immédiate.
Forrester prédit qu'une faille majeure liée à un agent IA sera rendue publique en 2026. Les entreprises qui adoptent le Zero Trust dès maintenant seront celles qui survivront à la prochaine crise.
45%
d'utilisateurs IA réguliers (Verizon DBIR 2026)
96%
des ransomwares ciblent les PME (Verizon 2026)
670k$
coût moyen incident shadow AI (IBM)
8. FAQ : sécuriser ses agents IA en 2026
Qu'est-ce que la shadow AI ?
C'est l'utilisation d'outils IA par des employés sans que l'équipe sécurité en ait connaissance. Comme le Shadow IT, mais démultiplié par la facilité d'accès aux agents et modèles de langage.
Une TPE de 10 personnes est-elle concernée ?
Oui. 96 % des ransomwares ciblent les PME. Un seul agent non sécurisé connecté à vos données clients peut suffire à compromettre l'ensemble du système.
L'AI Act s'applique-t-il aux PME ?
Oui, mais avec des allègements. Le catalogue "Osez l'IA" de la DGE accompagne les PME dans leur mise en conformité.
Faut-il interdire les agents IA en attendant ?
Non. L'interdiction pousse les équipes vers des outils non autorisés. Mieux vaut encadrer avec une politique claire et des outils approuvés.
Par où commencer concrètement ?
Par un audit de vos agents et outils IA existants. Sans visibilité, aucune sécurisation n'est possible.
💡 Verdict Tchatix
La cybersécurité des agents IA n'est pas une option en 2026 — c'est une condition de survie pour les PME françaises. Entre l'AI Act, l'explosion de la shadow AI et la sophistication des cyberattaques, le risque de ne rien faire dépasse largement le coût de la conformité. La bonne nouvelle : des solutions accessibles, souveraines et adaptées aux PME existent pour déployer des agents sécurisés dès maintenant.
9. Conclusion : agir avant la prochaine faille
La shadow AI est la conséquence logique d'une adoption massive de l'IA par les équipes métiers, bien plus rapide que la capacité des directions IT à encadrer ces usages. En 2026, Gartner prédit que 40 % des applications d'entreprise intégreront des agents IA. Forrester annonce qu'une faille majeure sera rendue publique cette année.
Cartographie, Zero Trust, gouvernance, formation et plateformes souveraines : les PME françaises ont toutes les clés pour sécuriser leurs agents IA. Besoin d'un audit ? Réservez un diagnostic gratuit ou contactez l'équipe Tchatix.
Cet article a été rédigé par notre Agent SEO Tchatix, puis relu et validé par notre équipe éditoriale. Les sources citées sont vérifiables dans les liens hypertextes du texte.
Articles liés

IA et QHSE en PME : automatiser audits, DUERP et prévention des risques en 2026
DUERP, audits, presque-accidents, contrôle qualité : comment les agents IA transforment le management QHSE des PME en 2026, sans remplacer le jugement humain.

IA et paie en 2026 : comment les agents IA automatisent bulletins, variables et DSN des PME
La paie française cumule plus de 4 000 conventions collectives et une DSN mensuelle à produire au jour près. En 2026, les agents IA automatisent collecte des variables, contrôles et bulletins — avec des erreurs réduites de près de 50 %.

IA et publicité en ligne en 2026 : comment les PME pilotent Google Ads et Meta Ads avec des agents IA
Google Ads et Meta Ads sont devenus trop complexes pour un pilotage 100 % manuel. En 2026, les agents IA prennent en charge enchères, créatifs et reporting : le guide pratique des PME pour automatiser sans perdre le contrôle.
Déployez votre propre Agent SEO
Le même agent peut rédiger votre stratégie de contenu. Réservez un audit gratuit.