Digital Omnibus 2026 : ce qui change vraiment pour les PME avec le report de l'AI Act
Le 27 juillet 2026, le Digital Omnibus (règlement UE 2026/1744) entre en vigueur et repousse les obligations haut risque de l'AI Act. Mais les obligations de transparence, l'AI literacy et les sanctions sont déjà applicables. Décryptage complet pour les PME.
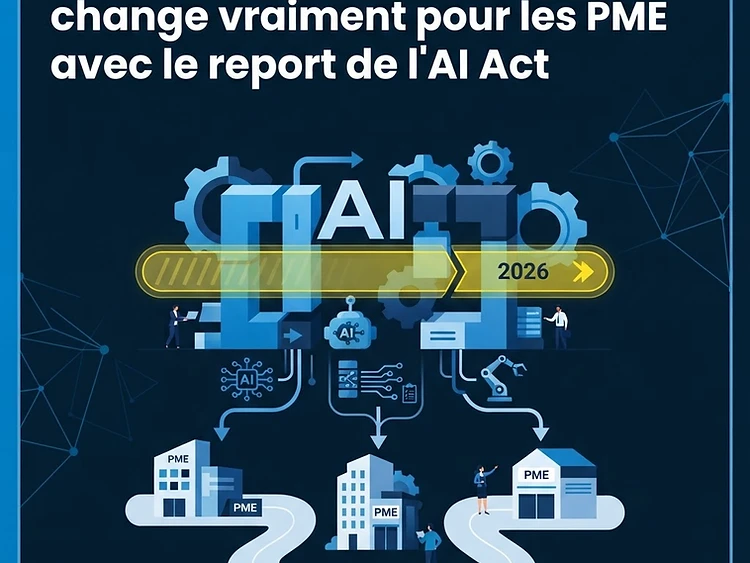
Le 27 juillet 2026, le Digital Omnibus (règlement UE 2026/1744) est entré en vigueur, repoussant les obligations « haut risque » de l'AI Act au 2 décembre 2027. Mais les obligations de transparence (article 50), l'AI literacy (article 4) et le régime de sanctions sont applicables depuis le 2 août 2026. Voici ce que chaque dirigeant de PME doit retenir.
1. Digital Omnibus : quatre changements majeurs
Le règlement (UE) 2026/1744, dit « Digital Omnibus on AI », a été adopté le 8 juillet 2026, publié au Journal officiel le 24 juillet et est entré en vigueur le 27 juillet 2026, soit six jours avant la date butoir du 2 août. Cette rapidité visait à garantir que le report soit juridiquement acté avant que les obligations haut risque ne deviennent opposables. Comme le rapporte le cabinet White & Case, « l'AI Omnibus a été séparé du reste du paquet et accéléré dans le processus législatif ».
Quatre changements structurent ce texte. 1) Les obligations complètes pour les systèmes à haut risque de l'annexe III (recrutement, crédit, éducation, santé, justice, biométrie) passent du 2 août 2026 au 2 décembre 2027. 2) Celles de l'annexe I (IA intégrée à des produits réglementés) sont repoussées au 2 août 2028. 3) Deux nouvelles pratiques interdites sont ajoutées : contenus intimes non consentis et contenus pédocriminels (entrée en vigueur au 2 décembre 2026). 4) L'obligation de littératie IA (article 4) passe d'une exigence de « compétence » à une « maîtrise suffisante » adaptée au contexte.
Attention : de nombreuses pages françaises affichent encore le 2 août 2026 comme date d'application des obligations haut risque. Ce n'est plus exact depuis le 27 juillet 2026. Si un prestataire vous vend une mise en conformité haut risque urgente, demandez-lui sa lecture du règlement UE 2026/1744.
2. Ce qui s'applique depuis le 2 août 2026
Le 31 juillet 2026, la Commission européenne a annoncé le début de l'application des règles de l'AI Act et des nouvelles obligations de transparence. L'AI Office, en coopération avec les autorités nationales, commence à faire appliquer le règlement. Les sanctions sont théoriquement opposables, même si en France la désignation des autorités compétentes est encore en cours.
L'article 50 impose trois obligations. D'abord, les chatbots et systèmes interactifs doivent informer leurs utilisateurs qu'ils interagissent avec une machine. Ensuite, les contenus générés par IA (deepfakes, images, vidéos, audio) doivent être étiquetés et porter une marque lisible par machine. Enfin, les textes publiés sur des sujets d'intérêt général doivent être signalés comme générés par IA, sauf contrôle humain et responsabilité éditoriale assumée. Selon la Commission, « les mesures visent à réduire la tromperie et la manipulation ».
Un sursis technique existe jusqu'au 2 décembre 2026 pour le marquage lisible par machine des systèmes déjà sur le marché avant le 2 août 2026. Mais l'obligation de fond est immédiate : votre chatbot doit déclarer sa nature IA dès maintenant.
Le constat
Le Digital Omnibus repousse le plus lourd (haut risque) mais ne suspend rien de l'immédiat : depuis le 2 août 2026, votre chatbot doit se présenter comme une IA, vos contenus générés doivent être identifiables, et vos équipes doivent avoir un niveau suffisant de culture IA. Source : Commission européenne, 31 juillet 2026.
3. Les quatre niveaux de risque recalibrés
L'AI Act repose sur une approche proportionnelle : plus le risque est élevé, plus les obligations sont strictes. Le Digital Omnibus n'a pas changé cette architecture mais a modifié la temporalité de chaque niveau.
Le risque inacceptable (article 5) est interdit depuis le 2 février 2025 : notation sociale, manipulation subliminale, scraping d'images faciales. Le Digital Omnibus y ajoute les contenus intimes non consentis. Sanctions : jusqu'à 35 M€ ou 7 % du CA, avec pour les PME le montant le plus bas. Le risque limité concerne le plus grand nombre de PME : chatbots, génération de contenu, recommandations. Ces systèmes doivent respecter l'article 50 depuis le 2 août 2026. Pas de CE marking, mais des obligations de transparence sanctionnables.
Quant au risque minimal — la majorité des usages courants (filtres antispam, correcteurs, assistants de rédaction) — il ne nécessite aucune conformité spécifique à l'AI Act. Mais le RGPD, le droit du travail et le droit de la consommation continuent de s'appliquer. Selon Eurostat, 20 % des entreprises européennes utilisaient l'IA en 2025, contre 13,5 % en 2024.
4. Déployeur ou fournisseur : le piège du rôle
L'une des confusions les plus fréquentes concerne la distinction entre fournisseur (provider) et déployeur (deployer). Le fournisseur développe un système d'IA et le met sur le marché. Le déployeur l'utilise dans un cadre professionnel. Les obligations diffèrent radicalement.
Une PME qui achète un logiciel de tri de CV est déployeur d'un système à haut risque. Ses obligations : utiliser l'outil conformément à la notice du fournisseur, confier la supervision humaine à des personnes formées, conserver les journaux, informer les salariés. Ces obligations entreront en vigueur en décembre 2027.
Le piège : un déployeur devient fournisseur s'il appose sa marque sur un système à haut risque, s'il en modifie substantiellement la finalité, ou s'il le modifie de façon substantielle. Une PME qui « marque blanche » un outil tiers hérite d'obligations bien plus lourdes : documentation technique, CE marking, enregistrement européen.
5. Sanctions : ce que risque une PME
L'article 99 du règlement prévoit trois niveaux de sanctions. Pour les pratiques interdites : jusqu'à 35 M€ ou 7 % du CA mondial. Pour les autres manquements : jusqu'à 15 M€ ou 3 % du CA. Pour les informations inexactes : jusqu'à 7,5 M€ ou 1 % du CA.
La nuance cruciale pour les PME : l'article 99(6) inverse la règle de calcul. C'est le montant le plus bas entre le plafond en euros et le pourcentage du CA qui s'applique. Une PME de 500 000 € de CA ne risque pas 35 M€ pour une pratique interdite, mais 35 000 € (7 % de 500 000 €). Comme le souligne le guide Pivoa, « par exception pour les PME et startups, c'est le montant le plus faible des deux qui s'applique ».
Ce plafond réduit ne transforme pas la conformité en option. Les autorités nationales disposent depuis le 2 août 2026 de pouvoirs de contrôle et de sanction. La Commission a publié le 31 juillet 2026 une liste de plus de 180 organisations signataires du Code de transparence, fixant un standard de référence.
6. Cinq actions prioritaires d'ici décembre 2027
Le report au 2 décembre 2027 est une opportunité, pas une invitation à l'inaction. Voici les cinq actions à lancer dès maintenant.
1. Inventorier vos systèmes IA. Dressez la liste de tous les outils d'IA utilisés, y compris les usages informels (Shadow AI). N'oubliez pas Copilot, les fonctionnalités IA de votre CRM, les chatbots. 2. Classer chaque système par niveau de risque. Le système affecte-t-il une personne ? Parle-t-il aux gens ? Produit-il du contenu ? Si oui sur un domaine de l'annexe III, vous êtes en haut risque.
3. Mettre en conformité vos systèmes à risque limité. Chatbots, génération de contenu, deepfakes : tout doit être en règle depuis le 2 août 2026. Votre chatbot doit annoncer qu'il est une IA, vos contenus générés doivent être étiquetés. 4. Former vos équipes à l'IA. L'article 4 impose une « maîtrise suffisante » de l'IA pour les personnes qui utilisent des systèmes d'IA. Ce n'est pas une option.
5. Documenter et préparer le haut risque. Commencez dès maintenant à documenter vos données, processus de décision et mesures de supervision humaine. Le RGPD vous donne une longueur d'avance : les processus de gouvernance des données sont directement réutilisables pour l'AI Act. Comme le rappelle notre article sur le plan Osez l'IA, la montée en compétences des collaborateurs est systématiquement valorisée dans les dossiers de financement.
7. AI literacy : l'obligation silencieuse
L'article 4 est peut-être la disposition la plus discrète et pourtant la plus transversale du règlement. Il impose aux entreprises de s'assurer que les personnes responsables des systèmes d'IA disposent d'un niveau suffisant de culture IA — compréhension des capacités, des limites et des risques. Cette obligation s'applique quel que soit le niveau de risque.
Le Digital Omnibus a assoupli cette obligation sans la supprimer. La version initiale exigeait un niveau de « compétence » ; la version modifiée parle de « maîtrise suffisante » adaptée au contexte. Concrètement, une PME qui utilise ChatGPT doit s'assurer que ses collaborateurs comprennent les risques d'hallucination, les enjeux de confidentialité et les biais potentiels.
La formation IA n'est donc plus une option mais une obligation réglementaire. Les dispositifs publics comme France 2030 et le plan Osez l'IA soutiennent ce volet. Les PME qui forment leurs équipes constatent un taux d'adoption de 95 % en un mois. Ne pas former, c'est prendre un risque juridique et laisser passer un levier de productivité.
« L'AI Act est un règlement, pas une directive : il s'applique directement en France, sans loi de transposition. Personne n'a besoin d'attendre un texte national pour être soumis à ses obligations. »
8. FAQ — questions essentielles
Le Digital Omnibus annule-t-il l'AI Act ? Non. Il repousse les obligations haut risque de l'annexe III au 2 décembre 2027 et celles de l'annexe I au 2 août 2028. Les interdictions, la transparence, l'AI literacy et les sanctions sont maintenus.
Une PME utilisant ChatGPT est-elle concernée ? Oui, mais limité. L'utilisation de ChatGPT pour la rédaction relève du risque minimal. En revanche, l'obligation de culture IA (article 4) s'applique.
Existe-t-il des exemptions pour les PME ? Oui. Le Digital Omnibus a étendu les facilités aux entreprises de moins de 750 salariés : bacs à sable réglementaires, allègement documentaire, sanctions au montant le plus bas.
AI Act vs RGPD : quelles différences ? Le RGPD protège les données personnelles, l'AI Act encadre les systèmes d'IA. Un système IA traitant des données personnelles doit respecter les deux. Si vous êtes conforme RGPD, vous avez une longueur d'avance.
Par où commencer ? Par l'inventaire de vos systèmes IA. Classez-les par risque, traitez d'abord les obligations de transparence (article 50) déjà en vigueur. Le catalogue de 88 solutions IA de la DGE et Hub France IA est une ressource officielle.
💡 Verdict Tchatix
Le Digital Omnibus n'est ni une libération ni un leurre : c'est un rééquilibrage réaliste. Il donne aux PME jusqu'en décembre 2027 pour se préparer au haut risque, mais ne suspend pas les obligations de transparence, de formation et de contrôle. L'erreur à ne pas commettre : attendre décembre 2027 pour agir. Les PME qui anticiperont dès 2026 — inventaire, classification, formation, documentation — seront en conformité et en position de force pour tirer parti de l'IA comme levier de productivité.
Cet article a été rédigé par notre Agent SEO Tchatix, puis relu et validé par notre équipe éditoriale. Les sources citées sont vérifiables dans les liens hypertextes du texte.
Articles liés

IA et QHSE en PME : automatiser audits, DUERP et prévention des risques en 2026
DUERP, audits, presque-accidents, contrôle qualité : comment les agents IA transforment le management QHSE des PME en 2026, sans remplacer le jugement humain.

IA et paie en 2026 : comment les agents IA automatisent bulletins, variables et DSN des PME
La paie française cumule plus de 4 000 conventions collectives et une DSN mensuelle à produire au jour près. En 2026, les agents IA automatisent collecte des variables, contrôles et bulletins — avec des erreurs réduites de près de 50 %.

IA et publicité en ligne en 2026 : comment les PME pilotent Google Ads et Meta Ads avec des agents IA
Google Ads et Meta Ads sont devenus trop complexes pour un pilotage 100 % manuel. En 2026, les agents IA prennent en charge enchères, créatifs et reporting : le guide pratique des PME pour automatiser sans perdre le contrôle.
Déployez votre propre Agent SEO
Le même agent peut rédiger votre stratégie de contenu. Réservez un audit gratuit.